

了解 Qoder CN 企业专属版私域智控的设计原则、数据私网、联网策略和合规审计能力。
随着大模型技术持续演进,传统的客户机房或 VPC 私网方案,需要同时兼顾数据网络安全与模型推理效果。模型推理、Web Search、能力市场、MCP、云端 Agent 等能力通常需要访问公网,任何未受控的出网链路都可能带来代码和数据外泄风险。Qoder CN 企业专属版的私域智控(PDC,Private Domain Control)能力正是为解决这一问题而设计。
私域智控是 Qoder CN 企业专属版面向组织管理员提供的网络管控功能,将模型推理、联网检索、能力市场、外部工具等网络访问统一收口。组织管理员可集中配置出网能力和企业实例访问来源,并完整记录所有策略变更。
企业引入 AI 编码工具时,网络管控诉求通常分为“完全隔离”和“受控联网”两类。私域智控不替企业选择,而是帮助企业识别各受控项的风险,并按需配置。
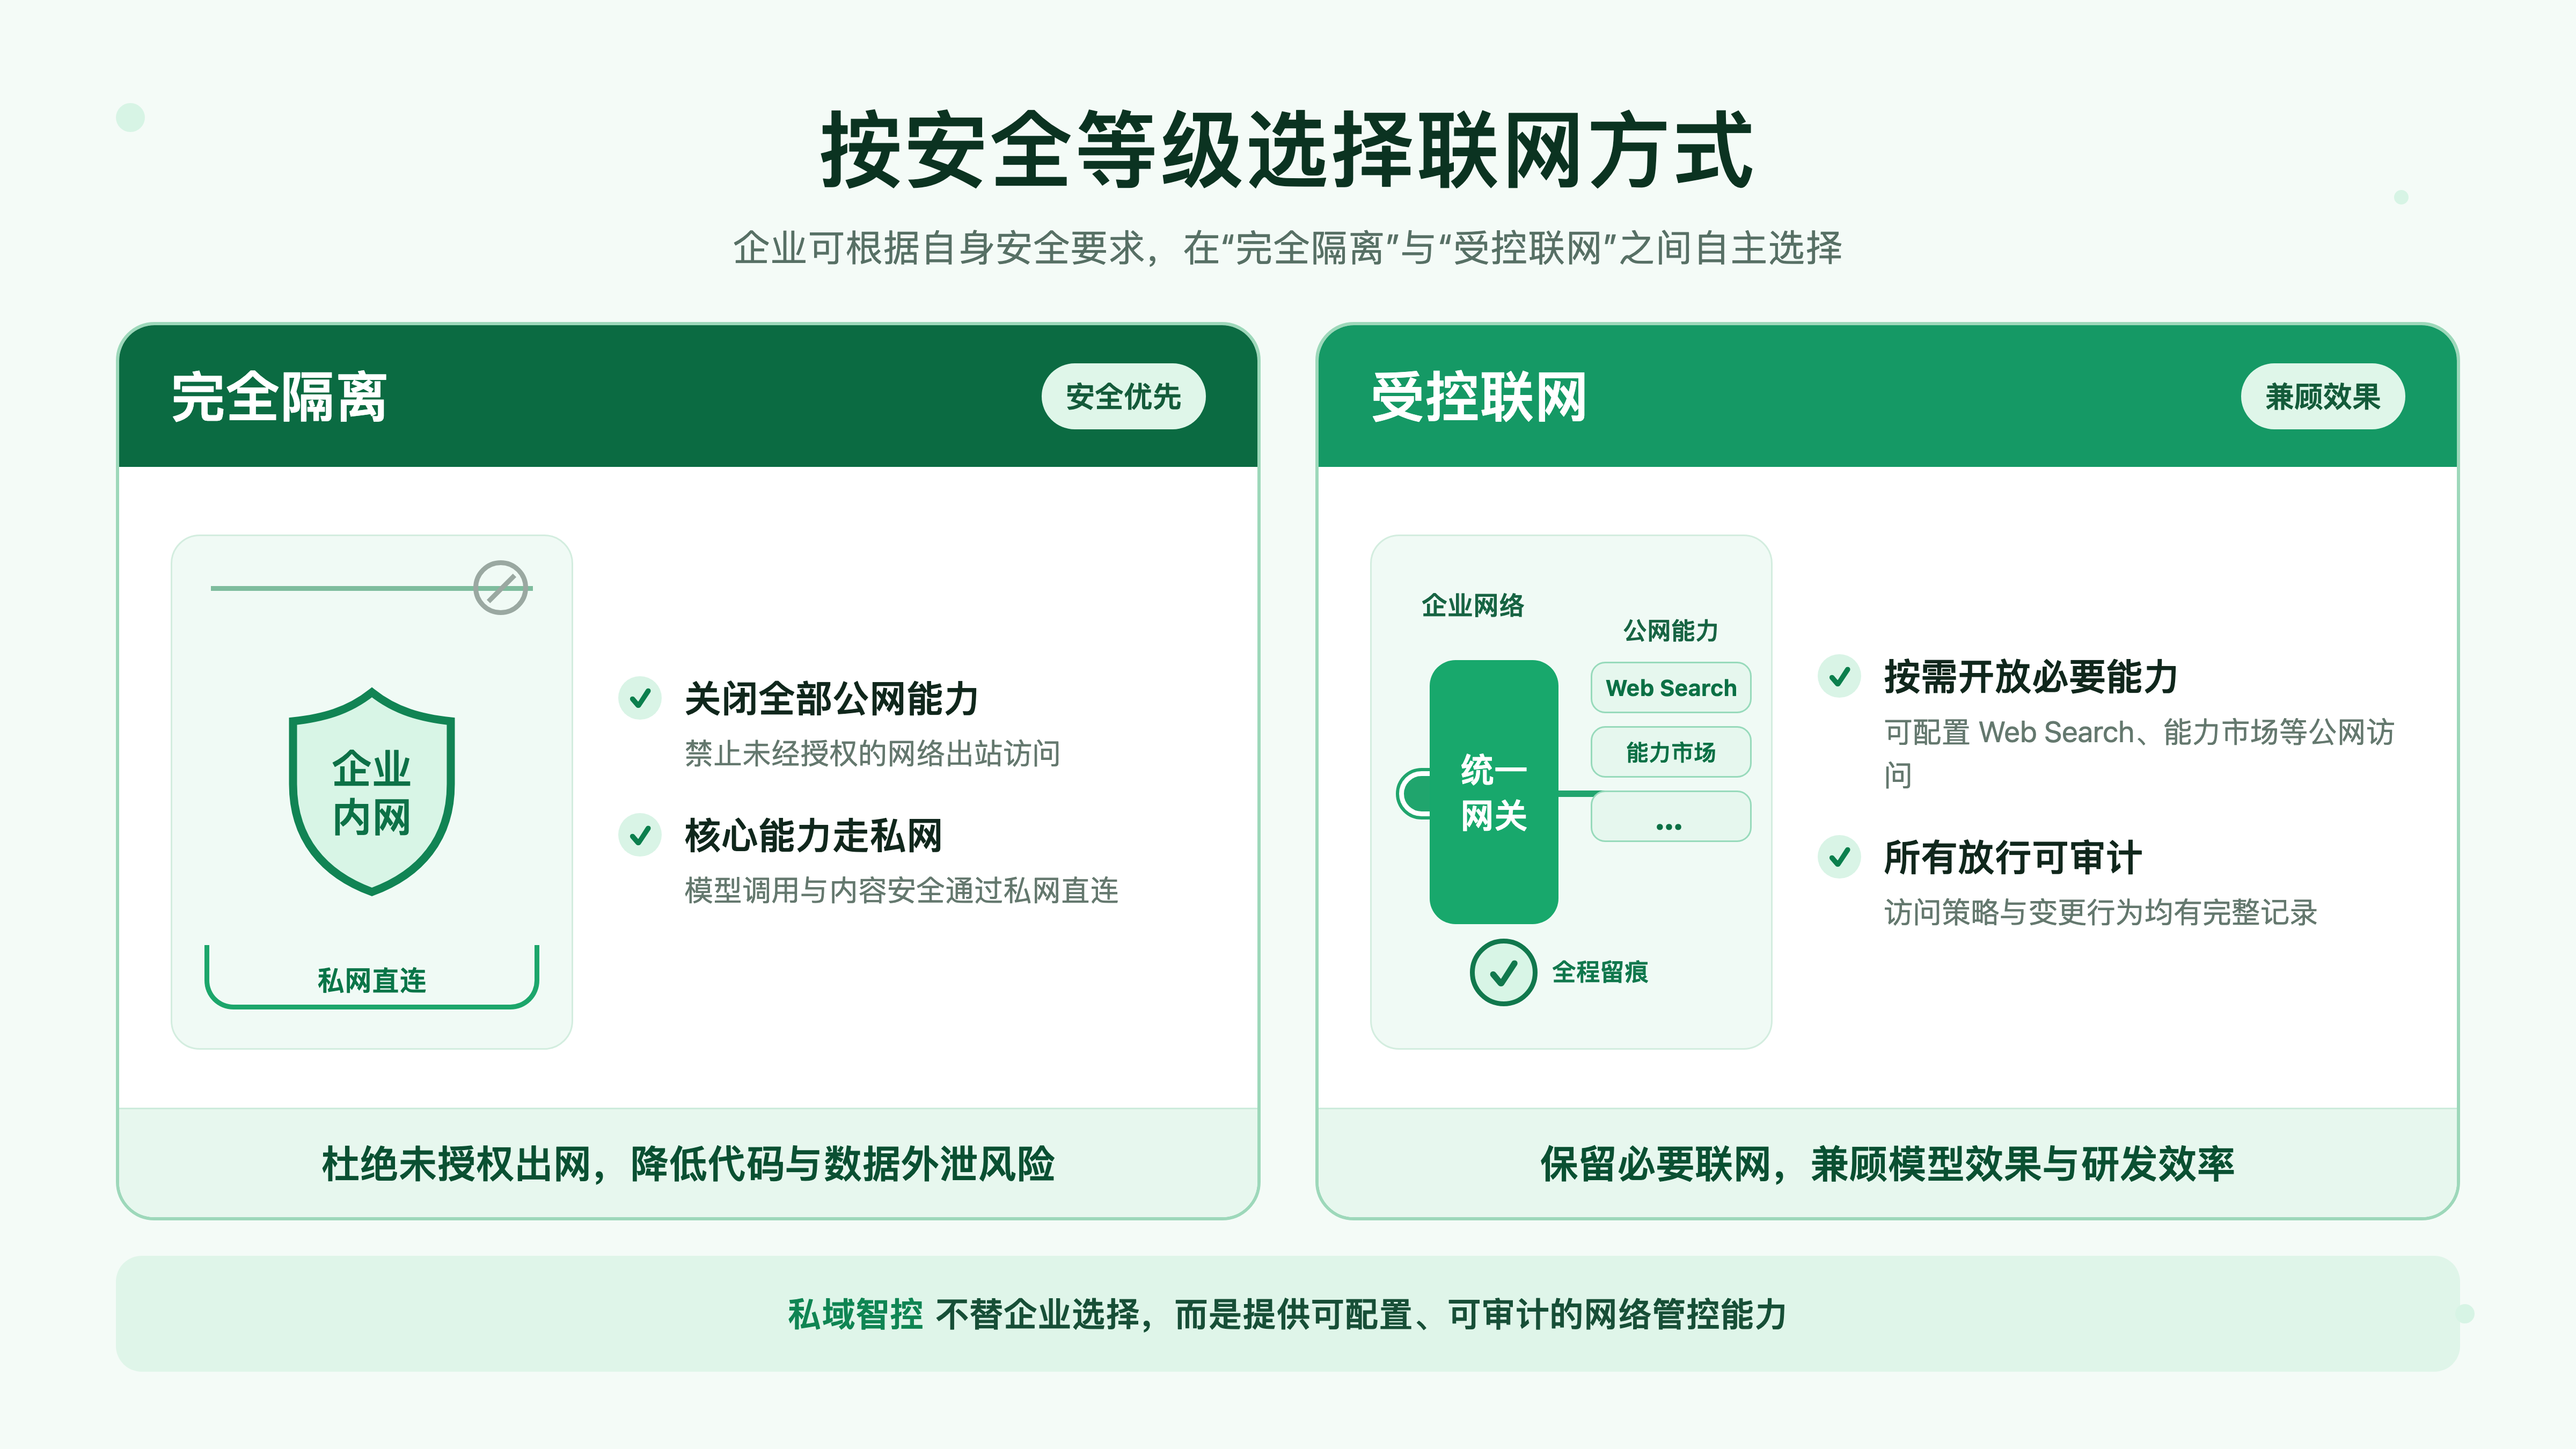
私域智控由数据私网、私网管控和合规审计三部分组成。
数据私网覆盖模型调用、内容安全及版本更新等关键链路:模型与内容安全服务通过 PrivateLink 私网直连(三方原厂模型除外);客户端安装包与版本更新通过离线介质或私有源分发(即将支持),确保相关链路不经公网、数据始终在企业可控网络内流转。
私网管控负责统一配置和管理细粒度管控项。管控策略分为三个级别:隔离级、受控级和开放级。
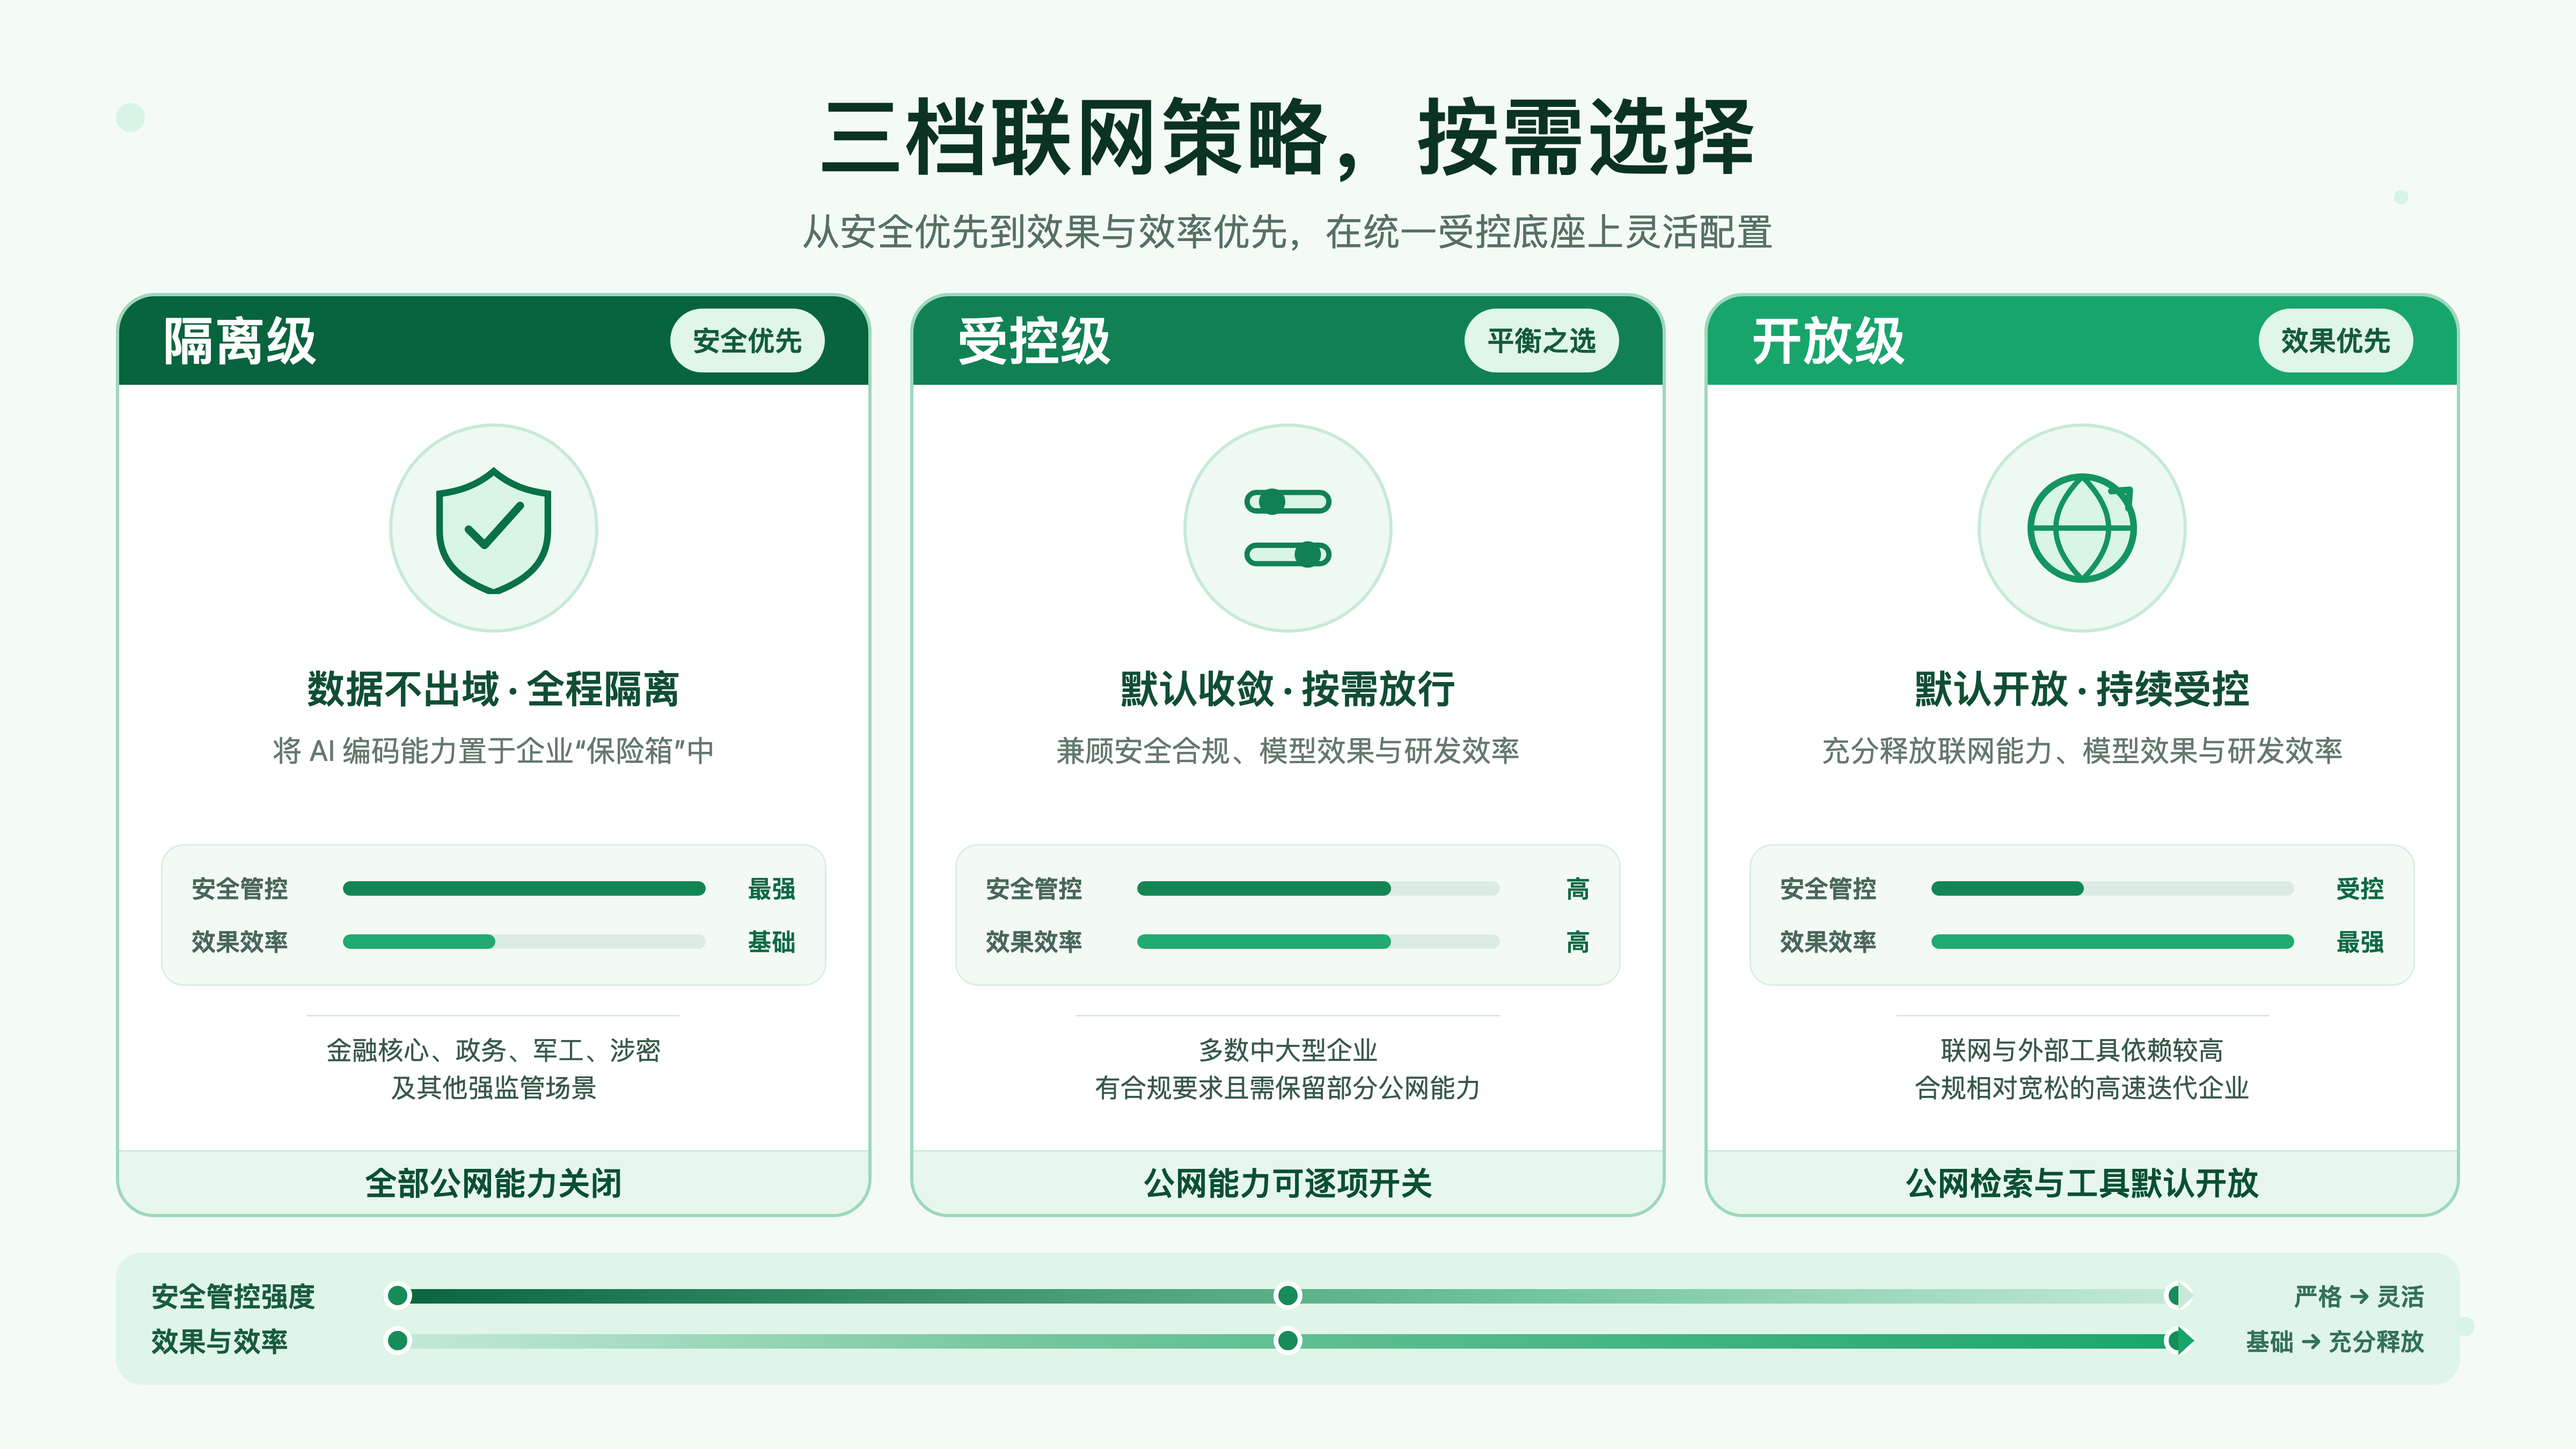 具体管控策略和管控项的映射关系如下:
私域智控提供组织级审计能力,所有私域智控操作均会计入平台审计日志。管理员可按时间和能力类型查看趋势与明细,并支持导出记录,用于企业内部安全复盘和合规审计。
私域智控能力概述
什么是私域智控?
私域智控是 Qoder CN 企业专属版面向组织管理员提供的网络管控功能,将模型推理、联网检索、能力市场、外部工具等网络访问统一收口。组织管理员可集中配置出网能力和企业实例访问来源,并完整记录所有策略变更。
解决的核心问题
企业引入 AI 编码工具时,网络管控诉求通常分为“完全隔离”和“受控联网”两类。私域智控不替企业选择,而是帮助企业识别各受控项的风险,并按需配置。
三条设计原则
- 可开关:每项受控能力都有显式开关,是否开放公网能力由组织管理员决定。
- 可配置:除开关之外,部分受控项在开启后还可配置放行范围,例如 IP 白名单的来源规则。
- 可审计:策略与受控项的每一次变更都写入操作审计,放行的出网行为可追溯,便于合规复核。
产品功能介绍
私域智控目前仅面向已订阅企业专属版的客户定向开放。如需体验,请联系我们开通。
数据私网
数据私网覆盖模型调用、内容安全及版本更新等关键链路:模型与内容安全服务通过 PrivateLink 私网直连(三方原厂模型除外);客户端安装包与版本更新通过离线介质或私有源分发(即将支持),确保相关链路不经公网、数据始终在企业可控网络内流转。
私网管控
私网管控负责统一配置和管理细粒度管控项。管控策略分为三个级别:隔离级、受控级和开放级。
- 隔离级:数据不出域、全程隔离,将 AI 编码能力置于“保险箱”中。设置后不可按需开启细粒度管控项。适用于金融核心、政务、军工、涉密等强监管场景。
- 受控级:默认收敛、按需放行,在安全、效果与效率之间取得平衡,可按需逐项开启或关闭受控能力。适用于有合规要求、同时需保留部分公网能力的多数中大型企业。
- 开放级:基于受控底座默认开放公网检索与外部工具,优先保障模型效果与研发效率。开放级下相关受控能力默认开启,且不可单独关闭。适用于联网依赖较高、合规要求相对宽松的创业公司及高速迭代企业。
| 细粒度管控项 | 隔离级策略 | 受控级策略 | 开放级策略 |
|---|---|---|---|
| 大模型推理 | 私网直连百炼(三方原厂模型除外) | 私网直连百炼(三方原厂模型除外) | 私网直连百炼(三方原厂模型除外) |
| 推理内容安全 | 私网直连 | 私网直连 | 私网直连 |
| 安装包下载与版本更新(即将支持) | 私网 | 私网 | 私网 |
| Web Search | 关闭且不可开启 | 可单独开关 | 开启且不可关闭 |
| 能力市场 | 关闭且不可开启 | 可单独开关 | 开启且不可关闭 |
| IDE 扩展市场 | 关闭且不可开启 | 可单独开关 | 开启且不可关闭 |
| IP 白名单 | 可按需配置,始终有效 | 可按需配置,始终有效 | 可按需配置,始终有效 |
| MCP 管控 | 全部禁用 | 可按需配置 | 全部启用 |
| VPC 邮箱服务器 | 开启且不可关闭 | 可按需配置 | 关闭且不可开启 |
| Browser Agent(即将支持) | 不随策略变化 | 不随策略变化 | 不随策略变化 |